Revolut entregó documentos de identidad, selfis y extractos de clientes a unos hackers que se hicieron pasar por una agencia gubernamental
Publicado por La Razón y recopilado por Sindicato Alta - 15/09/2026 Última hora
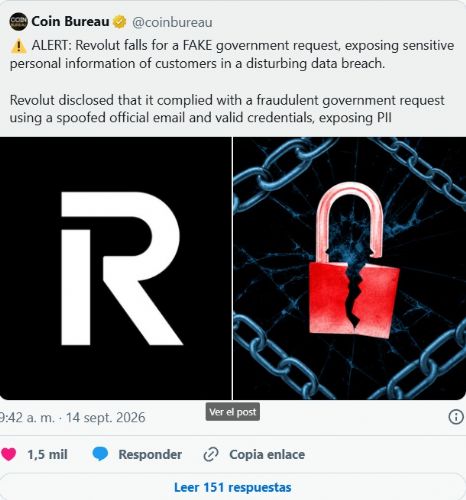
Revolut ha confirmado un grave incidente de seguridad que no comenzó con un sofisticado ataque informático, sino con un engaño. Unos ciberdelincuentes consiguieron hacerse pasar por un organismo público y enviaron a la compañía solicitudes aparentemente legítimas para obtener información de varios clientes. Su plan funcionó y el neobanco terminó entregándoles datos sensibles.
Revolut asegura que únicamente afecta a un número “muy limitado” de usuarios, pero entre la información potencialmente expuesta aparecen documentos de identidad, direcciones, teléfonos, IBAN e incluso historiales de transacciones. Resulta un incidente especialmente delicado para una compañía que recientemente presentó un nuevo sistema de IA contra el fraude mediante un acuerdo con NVIDIA.
Así consiguieron engañar a Revolut sin hackear sus sistemas
El fraude resulta llamativo por la forma en la que los ciberdelincuentes superaron los controles. Según ha explicado la propia Revolut, una tercera parte no autorizada utilizó un dominio gubernamental legítimo para enviar solicitudes fraudulentas de información. Es decir, la comunicación aparentaba proceder realmente de una administración con capacidad para pedir determinados datos a la entidad.
Por tanto, no se produjo una intrusión en los servidores del banco, sino una suplantación con ingeniería social, una técnica cada vez más usada en ciberseguridad. Revolut sostiene que sus sistemas no fueron comprometidos y que los fondos están seguros. Tras detectar el fraude, bloqueó la dirección utilizada y avisó al organismo gubernamental afectado, a las autoridades y a los reguladores correspondientes.
El problema radica en los datos que pudieron salir. Cybernews y TechCrunch apuntan a fechas de nacimiento, direcciones físicas y de correo electrónico, teléfonos, ocupación y copias de documentos de identidad. También podrían haberse entregado selfies utilizadas durante la verificación, extractos bancarios, IBAN, retiradas de dinero e historiales completos de operaciones, incluidas transacciones con Bitcoin.
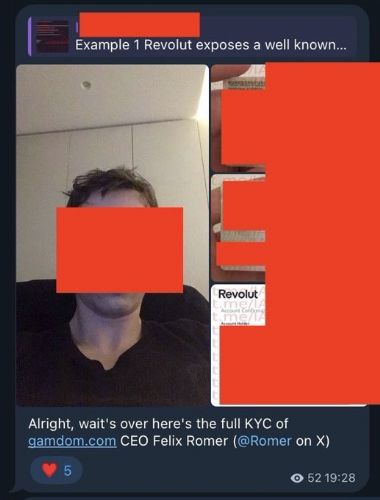
La historia tampoco termina ahí. Según capturas difundidas por Coin Bureau, los responsables habrían comenzado a publicar información en Telegram para presionar a Revolut. Además, estarían reclamando un rescate de 10.000 bitcoins a cambio de borrar los datos, una cantidad equivalente en estos momentos a 780 millones de dólares. Revolut no ha confirmado públicamente esa exigencia.
La compañía asegura que ya ha avisado individualmente a todos los clientes afectados. Más allá de posibles movimientos bancarios, el mayor riesgo está en la cantidad de información personal reunida, ya que combinar un documento de identidad, fotografías, direcciones y datos financieros puede facilitar futuras suplantaciones, aperturas fraudulentas de cuentas o estafas mucho más convincentes.

